• 7:30 - 20:30
    Cả CN & Lễ
  • Lịch hẹn
  • TTBH gần bạn
Các băng đảng ransomware đã làm rò rỉ dữ liệu bị đánh cắp của 2.100 công ty cho đến nay

Các băng đảng ransomware đã làm rò rỉ dữ liệu bị đánh cắp của 2.100 công ty cho đến nay

49,000₫ 99,000₫

Có chổ đậu ô tô (Có thể mất phí)

    Cửa hàng bạn đã chọn

    Còn hàng sẵn có xem ngay lấy liền

    Ống rò rỉ dữ liệu

    Kể từ năm 2019, các băng đảng ransomware đã làm rò rỉ dữ liệu bị đánh cắp của 2.103 công ty trên các trang web rò rỉ dữ liệu dark web.

    Khi  các hoạt động ransomware bắt đầu vào năm 2013 , mục tiêu của kẻ tấn công là mã hóa càng nhiều công ty càng tốt và sau đó yêu cầu trả tiền chuộc cho người giải mã.

    Kể từ đầu năm 2020, các hoạt động ransomware bắt đầu tiến hành một chiến thuật mới gọi là tống tiền kép.

    Tống tiền kép là khi các hoạt động của ransomware đánh cắp các tệp không được mã hóa trước khi mã hóa mạng. Sau đó, những kẻ tấn công đe dọa sẽ phát hành công khai các tệp bị đánh cắp trên các trang web rò rỉ dữ liệu dark web nếu không trả tiền chuộc.
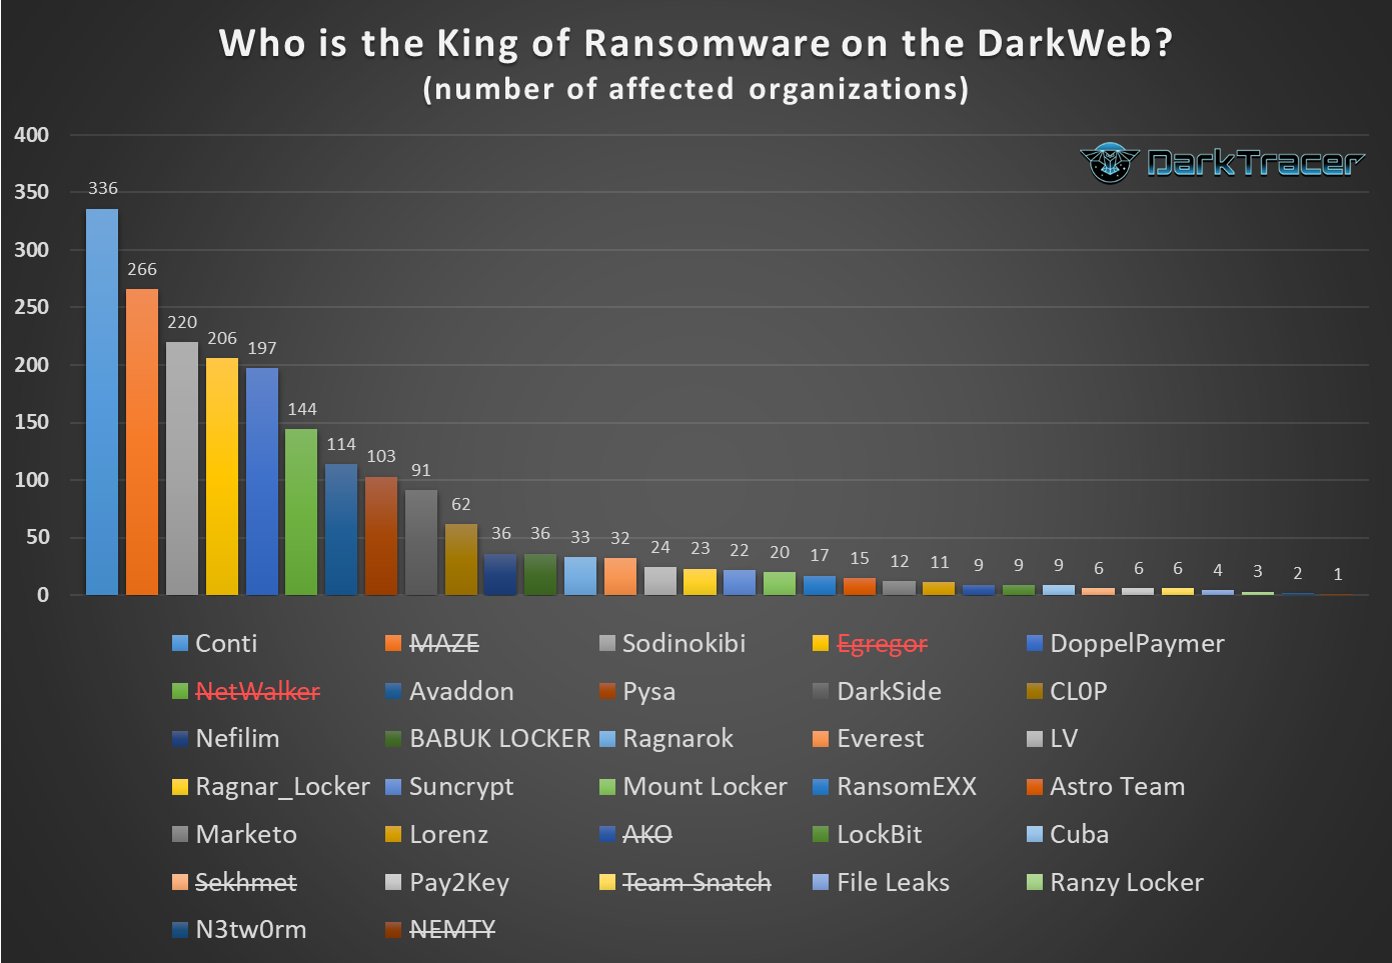
    34 băng đảng ransomware làm rò rỉ dữ liệu trên dark web

    Vua của Ransomware trên Dark Web là ai?
    Một số băng đảng ransomware được liệt kê không còn hoạt động, chẳng hạn như NetWalker, Sekhmet, Egregor, Maze, Team Snatch hoặc được đổi tên thành tên mới, chẳng hạn như NEMTY và AKO.
     
    Mặc dù trả tiền chuộc để ngăn chặn rò rỉ dữ liệu có vẻ tốt hơn, nhưng không có gì đảm bảo rằng dữ liệu sẽ không bị tiết lộ hoặc bán cho các tác nhân đe dọa khác. 
    nguồn: bleepingcomputer

    TRUNGTAMBAOHANH.COM hiện có khả năng giải mã dữ liệu virus mã hóa và đám phán với hackers để khôi phục dữ liệu cho các khách hàng bị tấn công và đòi hỏi tiền chuộc.

    Xem thêm ↓

    Cần tuyển kỹ thuật thay thế ĐT laptop PC làm tại nhà, tặng đồng phục đồ nghề trọn gói 10.000.000đ đặt lịch pv ngay không cần HS đặt lịch hẹn trên zalo hoặc ĐK nhận việc chỉ 1 Phút

    Viện máy tính nhận đào tạo học viên miễn học phí 1 kèm 1, có phụ cấp, bao ra nghề