
-
7:30 - 20:30
Cả CN & Lễ -

-


"Có một cuộc tấn công ransomware đáng kể vào hệ thống CNTT HSE", dịch vụ y tế quốc gia Ireland cho biết .
"Điều này đã gây ra một số gián đoạn cho các dịch vụ của chúng tôi. Nhưng hầu hết các cuộc hẹn khám sức khỏe sẽ diễn ra theo kế hoạch.
"Chúng tôi đã đề phòng việc tắt tất cả các hệ thống CNTT của mình để bảo vệ chúng khỏi cuộc tấn công này và cho phép chúng tôi đánh giá đầy đủ tình hình với các đối tác bảo mật của riêng mình."
HSE Ireland cũng cho biết thêm, Dịch vụ cứu thương quốc gia và các sở cấp cứu (ED) của nước này hoạt động bình thường, không bị ảnh hưởng trực tiếp từ cuộc tấn công ransomware đối với việc điều động xe cứu thương và xử lý cuộc gọi.
Mặc dù các cuộc hẹn tiêm vắc-xin COVID-19 không bị ảnh hưởng và các cuộc kiểm tra COVID-19 theo lịch trình sẽ được tiến hành theo kế hoạch, HSE sẽ không thể giới thiệu mọi người đến xét nghiệm COVID-19 cho đến khi hệ thống được đưa trở lại trực tuyến.
Conti vẫn chưa đưa ra yêu cầu đòi tiền chuộc cho HSE.
Một mẫu ransomware được sử dụng trong cuộc tấn công HSE và được chia sẻ với BleepingComputer sẽ thêm phần mở rộng .FEEDC vào các tệp được mã hóa.
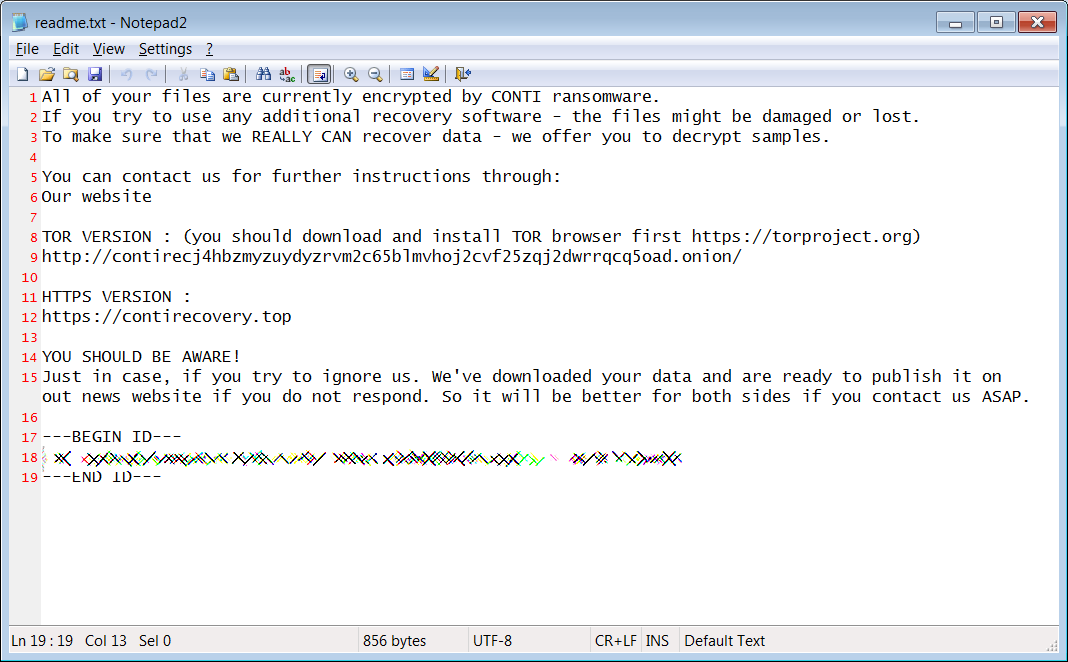
TRUNGTAMBAOHANH.COM hiện có khả năng giải mã dữ liệu virus mã hóa và đám phán với hackers để khôi phục dữ liệu cho các khách hàng bị tấn công và đòi hỏi tiền chuộc.
