
-
7:30 - 20:30
Cả CN & Lễ -

-


Các tác nhân đe dọa hiện đang cài đặt một ransomware mới có tên 'DEARCRY' sau khi xâm nhập vào máy chủ Microsoft Exchange bằng cách sử dụng các lỗ hổng ProxyLogon được tiết lộ gần đây.
Kể từ khi Microsoft tiết lộ rằng các tác nhân đe dọa đã xâm nhập các máy chủ Microsoft Exchange bằng cách sử dụng lỗ hổng ProxyLogon zero-day mới để triển khai ransomware.
Nhà nghiên cứu bảo mật của Microsoft, Phillip Misner đã xác nhận rằng DearCry, hoặc cái mà họ gọi là DoejoCrypt , được cài đặt trong các cuộc tấn công do con người điều hành bằng cách sử dụng các khai thác Microsoft Exchange mới.
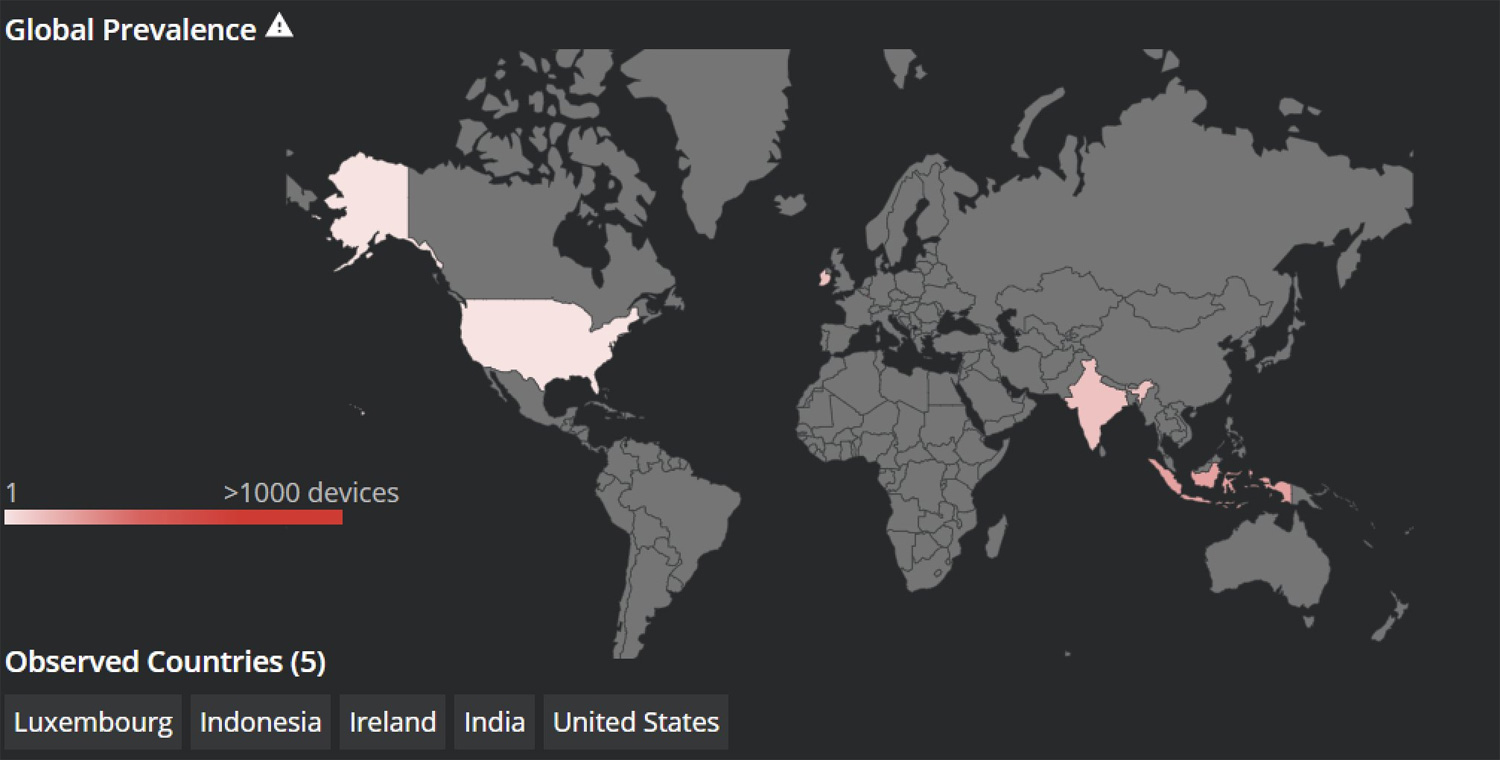 Cách thức mã hóa ransomware của DearCry trên máy tính
Có thể tìm thấy ba mẫu ransomware này trên đường dẫn được phân tích bởi BleepingComputer bao gồm đường dẫn PDB sau:
C:\Users\john\Documents\Visual Studio 2008\Projects\EncryptFile -svcV2\Release\EncryptFile.exe.pdbKhi khởi chạy, phần mềm ransomware DearCry sẽ tạo một dịch vụ Windows có tên 'msupdate' để bắt đầu thực hiện mã hóa. Dịch vụ Windows này sau đó sẽ bị xóa khi quá trình mã hóa kết thúc.
Khi mã hóa tệp, nó sẽ thêm phần mở rộng .CRYPT vào tên tệp, như hình dưới đây.
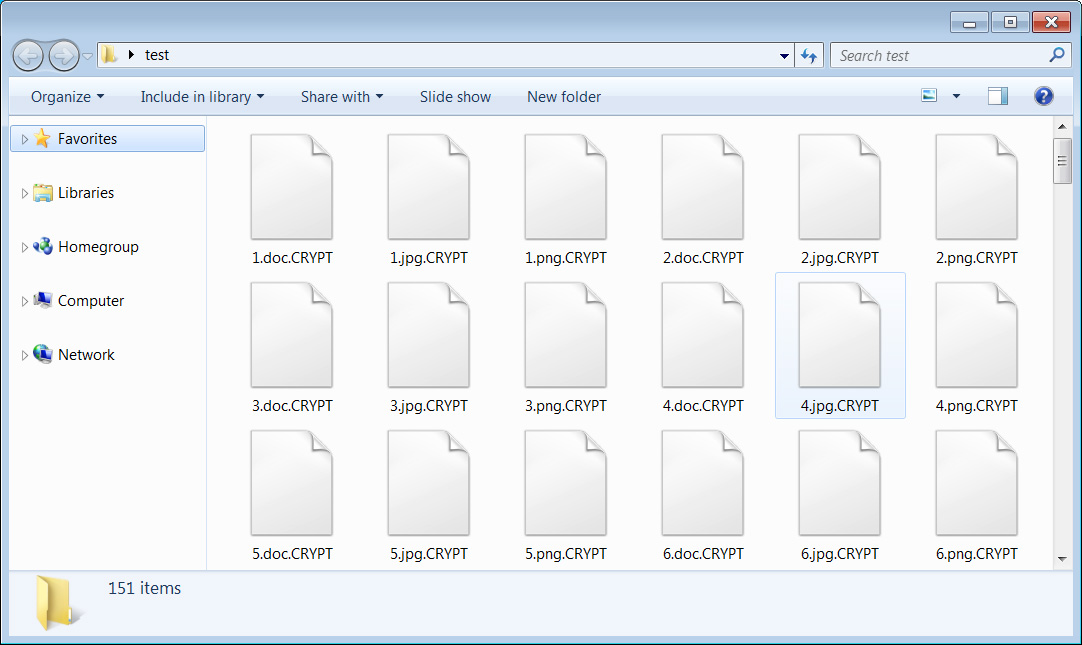
Tệp được mã hóa DearCry
Được nhúng trong mỗi mẫu của DearCry là một khóa RSA-2048 công khai.
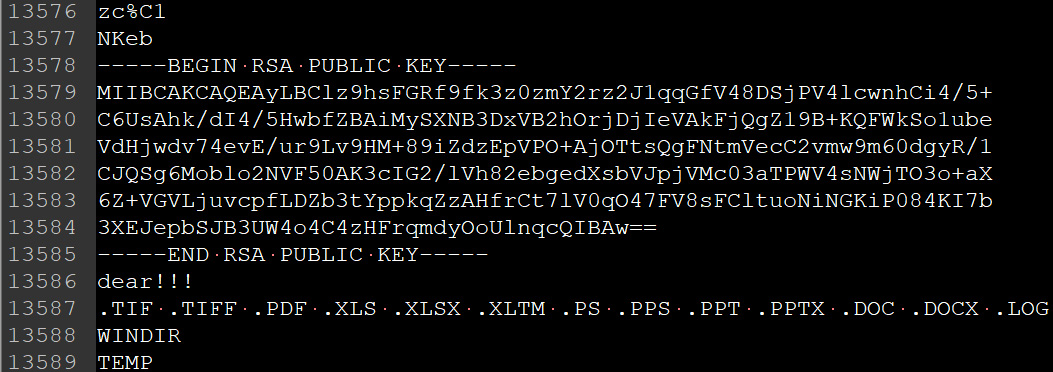
Khóa RSA công khai được nhúng
Khi mã hóa xong máy tính, ransomware sẽ tạo một ghi chú đòi tiền chuộc đơn giản có tên 'readme.txt' trên màn hình Windows. Ghi chú đòi tiền chuộc này chứa hai địa chỉ email cho các tác nhân đe dọa và một mã băm duy nhất, đây là một mã băm MD4 của khóa công khai RSA được nhúng trong phần mềm độc hại.
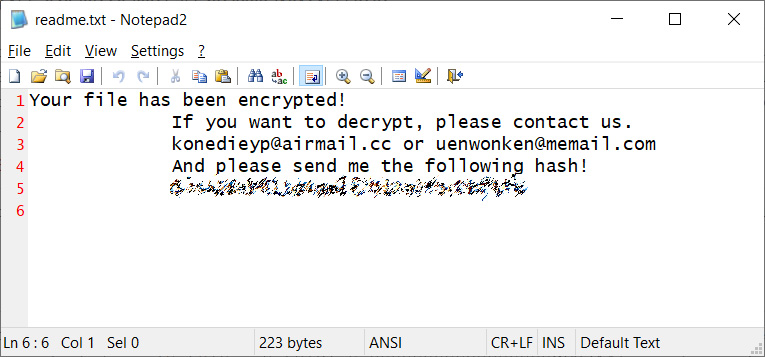
Ghi chú tiền chuộc của DearCry
Đối với ít nhất một trong số các nạn nhân, nhóm ransomware đòi 16.000 USD tiền chuộc.
Thật không may, ransomware không để cơ hội nào cho phép nạn nhân khôi phục tệp của họ miễn phí.
TRUNGTAMBAOHANH.COM hiện có khả năng giải mã dữ liệu virus mã hóa và đám phán với hackers để khôi phục dữ liệu cho các khách hàng bị tấn công và đòi hỏi tiền chuộc.
