
-
7:30 - 20:30
Cả CN & Lễ -

-


Nhóm nghiên cứu đằng sau Exploit, một diễn đàn tội phạm mạng lớn được sử dụng bởi các băng đảng ransomware để thuê các chi nhánh và quảng cáo dịch vụ Ransomware-as-a-Service (RaaS) của họ, đã thông báo rằng quảng cáo ransomware hiện đã bị cấm và sẽ bị xóa.
Động thái này diễn ra sau thông báo của diễn đàn hack nói tiếng Nga XSS ngày hôm qua về việc chủ đề ransomware bị cấm vĩnh viễn .
Exploit cho biết quyết định này được đưa ra vì các nhóm ransomware tấn công mục tiêu một cách bừa bãi thu hút "rất nhiều sự chú ý."
Bên cạnh lệnh cấm, quản trị viên diễn đàn cũng sẽ xóa tất cả các chủ đề liên quan đến hoạt động của ransomware và tất cả các chương trình liên kết.
Các băng đảng ransomware đã bày tỏ sự không đồng tình của họ sau khi XSS đăng quyết định cấm họ tham gia diễn đàn. Ví dụ, băng đảng ransomware REvil thông báo rằng hoạt động sẽ chuyển sang Exploit.
REvil nói thêm rằng băng đảng sẽ chuyển sang một nền tảng riêng trong vòng một tuần. Tuy nhiên, chúng sẽ phải nhanh hơn rất nhiều vì Exploit cũng cấm các chủ đề ransomware để tránh sự chú ý không mong muốn từ cơ quan thực thi pháp luật Hoa Kỳ.
Với việc ngày càng nhiều tội phạm mạng và cộng đồng hack đang đẩy các hoạt động ransomware ra khỏi nền tảng của họ, vẫn còn phải xem các băng nhóm RaaS sẽ tiếp tục quảng bá các hoạt động của họ và tuyển dụng các chi nhánh mới như thế nào.
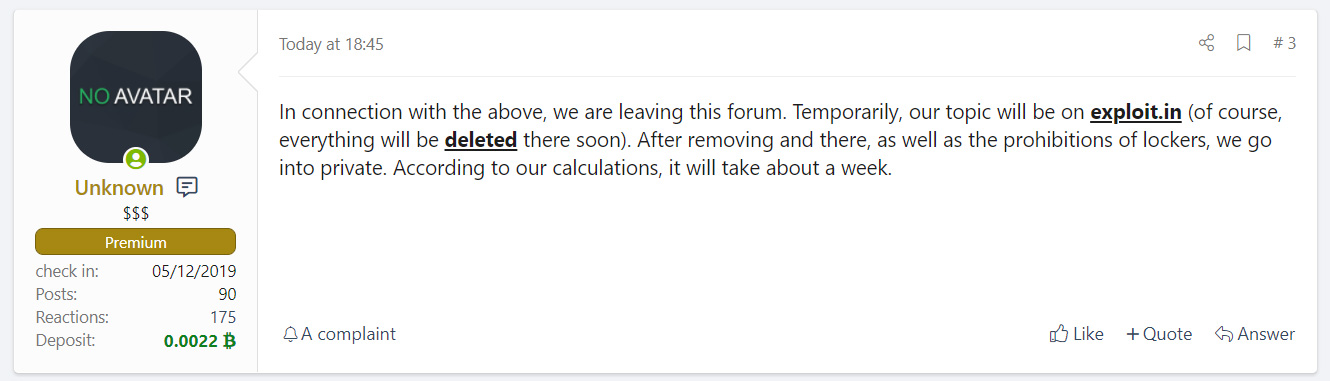
UNKN, một kẻ đe dọa được biết đến là đại diện công khai của băng đảng ransomware đối thủ REvil, cũng đã thông báo hôm nay rằng hoạt động của DarkSide RaaS đã ngừng hoạt động sau khi mất quyền truy cập vào trang web rò rỉ dữ liệu công cộng, máy chủ thanh toán và máy chủ CDN "theo yêu cầu của cơ quan pháp luật đại lý "và chuyển tiền điện tử của họ sang một ví không xác định.
DarkSide xác nhận các tuyên bố của UNKN trong một thông báo gửi đến các chi nhánh RaaS của họ nói rằng họ quyết định đóng cửa hoạt động "do áp lực từ Hoa Kỳ" và mất quyền truy cập vào các máy chủ công khai của họ.
Sau khi DarkSide ngừng hoạt động, REvil đã công bố những hạn chế mới đối với các mục tiêu có thể được mã hóa bởi các chi nhánh.
TRUNGTAMBAOHANH.COM hiện có khả năng giải mã dữ liệu virus mã hóa và đám phán với hackers để khôi phục dữ liệu cho các khách hàng bị tấn công và đòi hỏi tiền chuộc.
