
-
7:30 - 20:30
Cả CN & Lễ -

-


Một hoạt động ransomware mới có tên Lorenz nhắm vào các tổ chức trên toàn thế giới với các cuộc tấn công tùy chỉnh yêu cầu hàng trăm nghìn đô la tiền chuộc.
Băng đảng ransomware Lorenz bắt đầu hoạt động vào tháng trước và kể từ đó đã thu thập được danh sách ngày càng nhiều các nạn nhân có dữ liệu bị đánh cắp đã được công bố trên một trang web rò rỉ dữ liệu ransomware.
Trình mã hóa Lorenz ransomware giống với một hoạt động trước đó được gọi là ThunderCrypt, Không rõ Lorenz có phải là cùng một nhóm hay đã mua mã nguồn ransomware để tạo ra biến thể của riêng mình hay không.
Dữ liệu bị đánh cắp này sau đó được công bố trên một trang web chuyên rò rỉ dữ liệu để gây áp lực buộc nạn nhân phải trả tiền chuộc hoặc bán dữ liệu cho các tác nhân đe dọa khác.
Trang web rò rỉ dữ liệu Lorenz này hiện liệt kê mười hai nạn nhân, với dữ liệu được công bố cho mười người trong số họ.
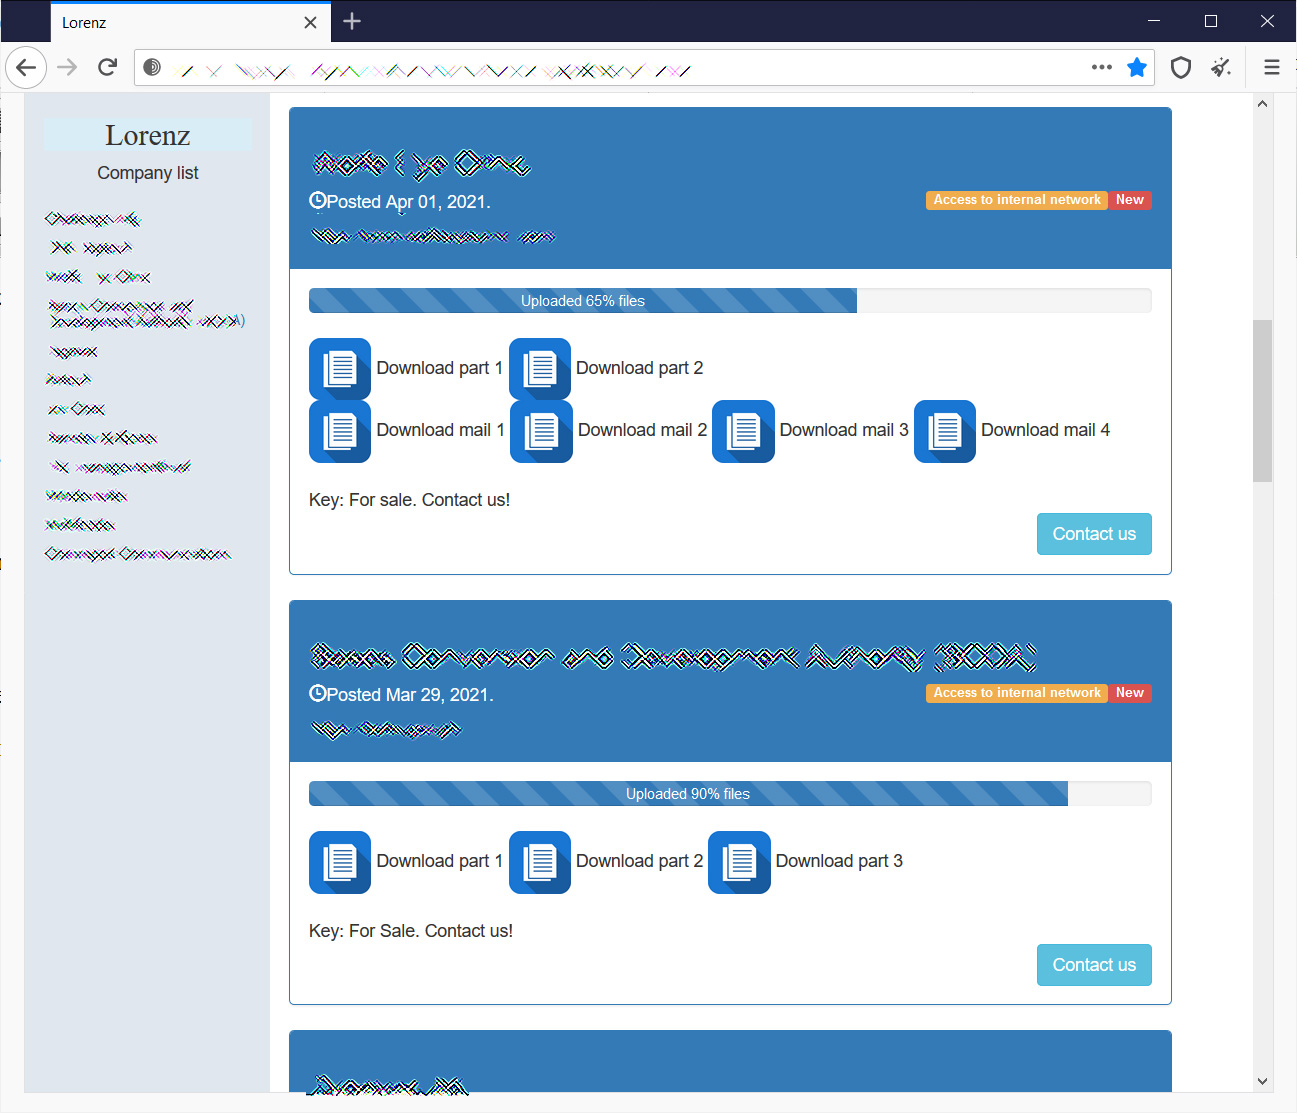
Khi băng đảng Lorenz công bố dữ liệu, chúng làm mọi thứ hơi khác một chút so với các băng đảng ransomware khác.
Để gây áp lực buộc nạn nhân phải trả tiền chuộc, Lorenz trước tiên cung cấp dữ liệu để bán cho các tác nhân đe dọa khác hoặc các đối thủ cạnh tranh có thể có. Theo thời gian, họ bắt đầu phát hành các kho lưu trữ RAR được bảo vệ bằng mật khẩu chứa dữ liệu của nạn nhân.
Cuối cùng, nếu không trả tiền chuộc và dữ liệu không được mua, Lorenz sẽ phát hành mật khẩu cho các kho lưu trữ rò rỉ dữ liệu để chúng được công khai cho bất kỳ ai tải xuống tệp.
Một đặc điểm thú vị khác không thấy ở các trang web rò rỉ dữ liệu khác là Lorenz bán quyền truy cập vào mạng nội bộ của nạn nhân cùng với dữ liệu.

Cung cấp quyền truy cập vào mạng nội bộ của nạn nhân
Đối với một số tác nhân đe dọa, quyền truy cập vào mạng có thể có giá trị hơn chính dữ liệu.
TRUNGTAMBAOHANH.COM hiện có khả năng giải mã dữ liệu virus mã hóa và đám phán với hackers để khôi phục dữ liệu cho các khách hàng bị tấn công và đòi hỏi tiền chuộc.
