
-
7:30 - 20:30
Cả CN & Lễ -

-


Codecov, công ty đứng sau một giải pháp phủ mã phổ biến được hơn 29.000 doanh nghiệp sử dụng, đã tiết lộ vào ngày 15 tháng 4 rằng những kẻ tấn công không xác định đã thay đổi một cách ác ý tập lệnh Bash Uploader của nó.
Công cụ bị xâm phạm cho phép các tác nhân đe dọa thu thập thông tin nhạy cảm (ví dụ: thông tin xác thực, mã thông báo hoặc khóa API) từ môi trường tích hợp liên tục (CI) của khách hàng và gửi nó đến các máy chủ do kẻ tấn công kiểm soát trong hơn hai tháng.
Hai tuần sau khi tiết lộ vi phạm được phát hiện vào ngày 1 tháng 4, Codecov bắt đầu thông báo cho khách hàng bị ảnh hưởng bởi cuộc tấn công chuỗi cung ứng, thông báo cho họ rằng những kẻ tấn công không xác định có thể đã tải xuống kho mã nguồn của họ.
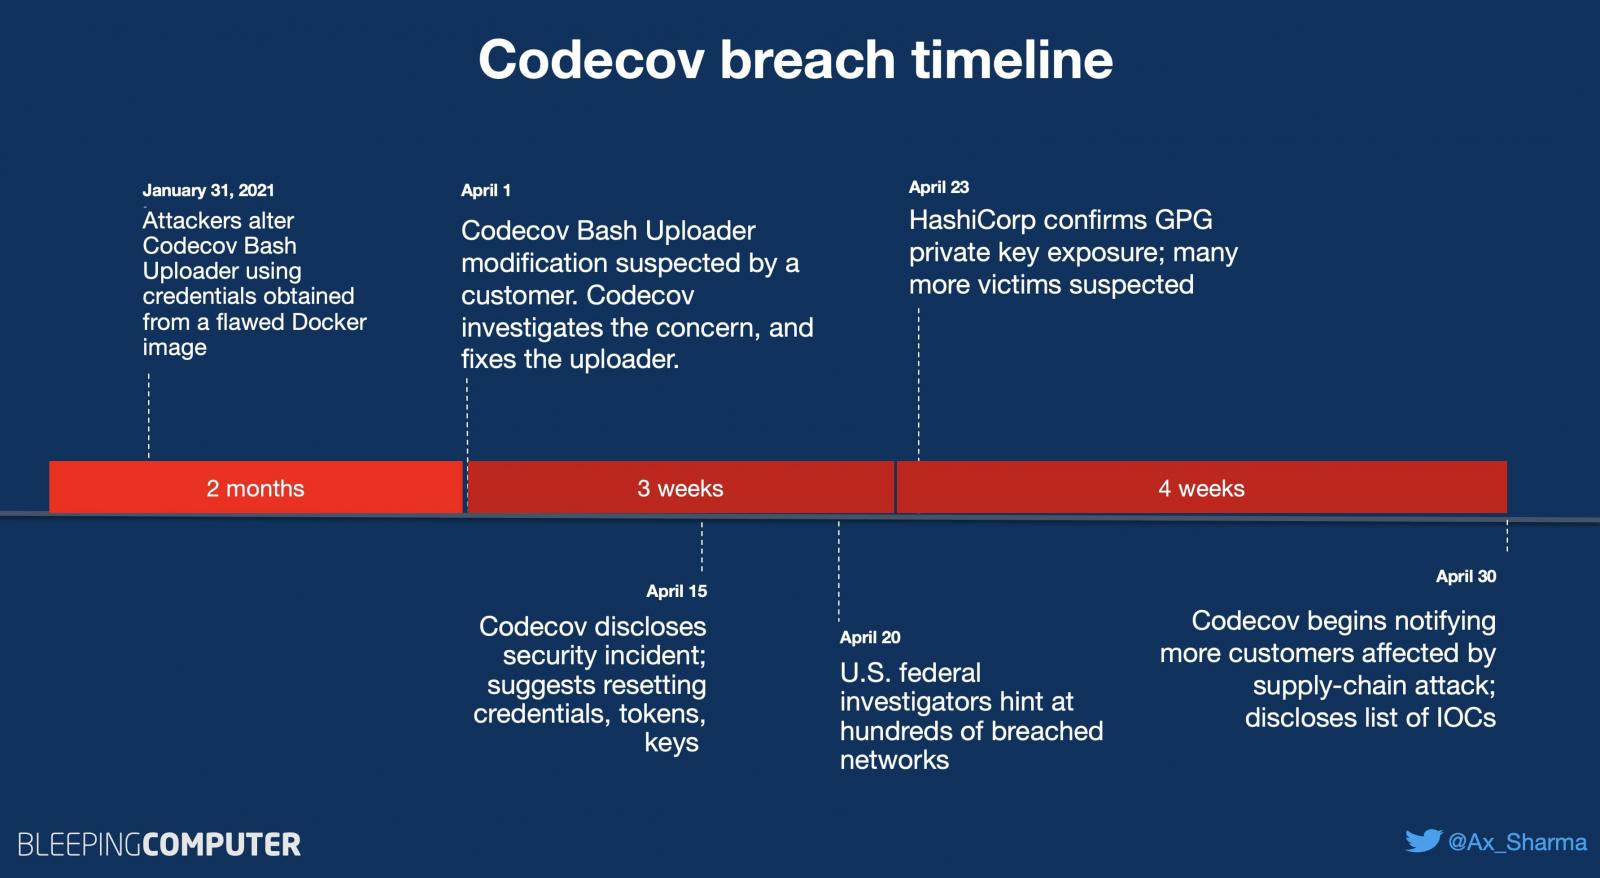
Theo báo cáo đầu tiên của BleepingComputer, khách hàng của Codecov và nhà sản xuất phần mềm nguồn mở HashiCorp đã tiết lộ rằng khóa cá nhân GPG ký mã được sử dụng để ký và xác minh các bản phát hành phần mềm đã bị lộ trong cuộc tấn công.
Công ty truyền thông đám mây Twilio cũng tiết lộ rằng họ cũng bị ảnh hưởng trong cuộc tấn công chuỗi cung ứng Codecov, với các hệ thống quan trọng không bị ảnh hưởng.
Khách hàng của Codecov nên quét mạng và môi trường CI / CD của họ để tìm bằng chứng về sự xâm phạm và xoay vòng tất cả các bí mật có thể bị lộ.
TRUNGTAMBAOHANH.COM hiện có khả năng giải mã dữ liệu virus mã hóa và đám phán với hackers để khôi phục dữ liệu cho các khách hàng bị tấn công và đòi hỏi tiền chuộc.
