
-
7:30 - 20:30
Cả CN & Lễ -

-


Phần mềm độc hại, được các nhà nghiên cứu CheckPoint đặt tên là FreakOut vào tháng 1 (còn gọi là Necro và N3Cr0m0rPh), là một tập lệnh Python xáo trộn được thiết kế để tránh bị phát hiện bằng cách sử dụng công cụ đa hình và rootkit chế độ người dùng để ẩn các tệp độc hại được thả trên các hệ thống bị xâm phạm.
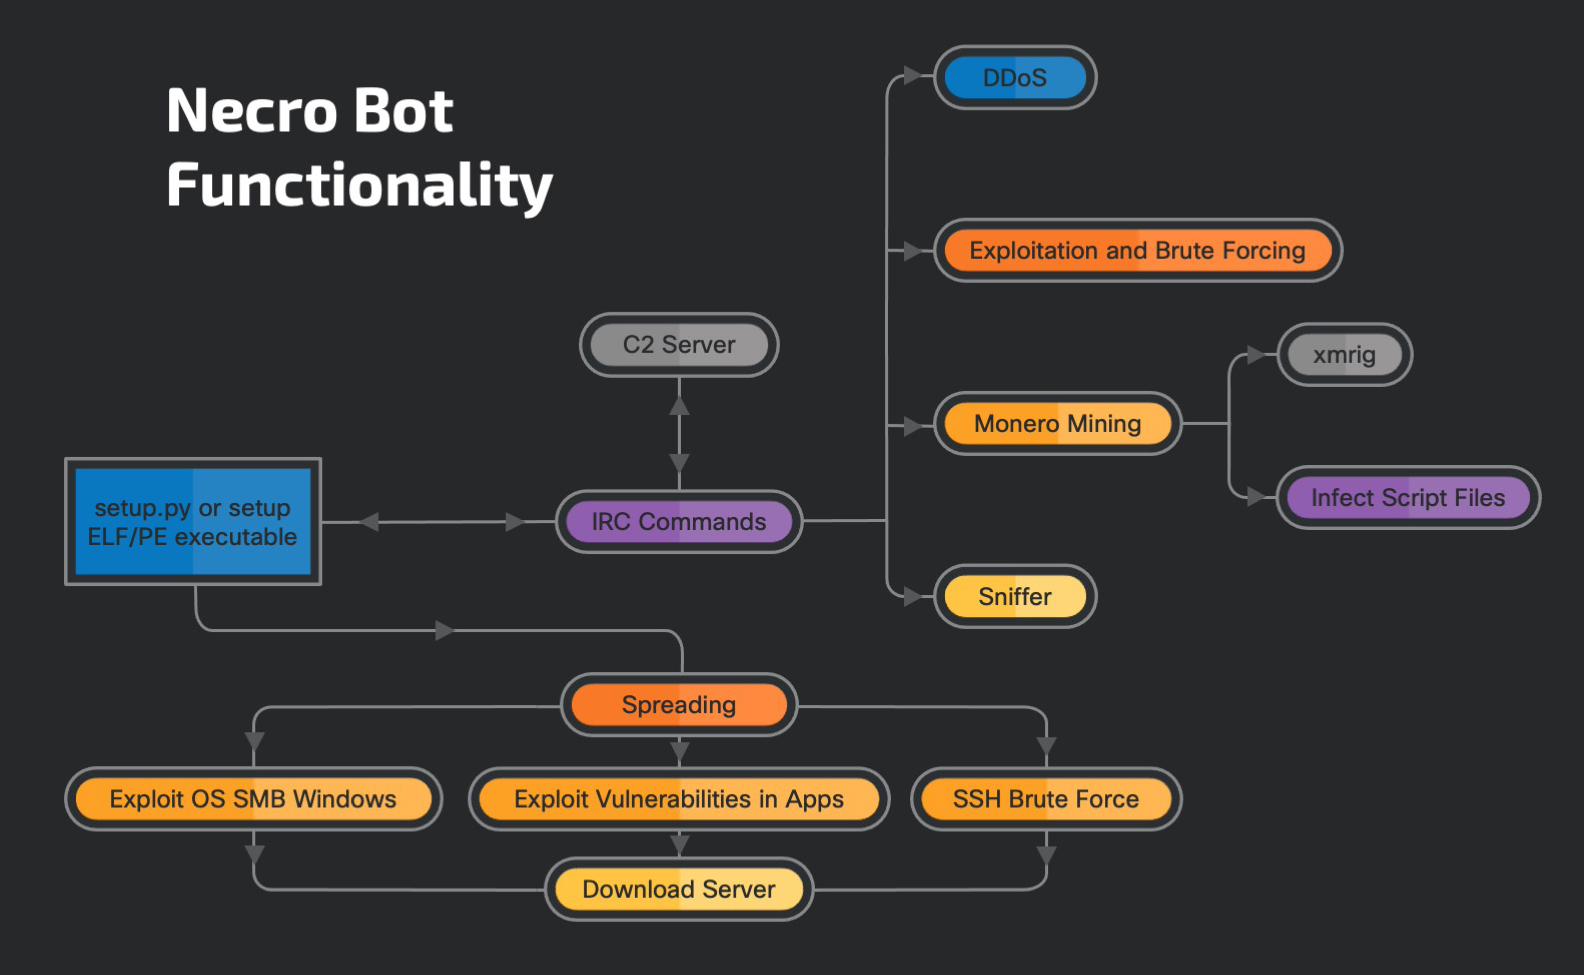
FreakOut tự lây lan bằng cách khai thác một loạt các lỗ hổng hệ điều hành và ứng dụng cũng như bắt buộc mật khẩu qua SSH, thêm các thiết bị bị nhiễm vào một mạng botnet IRC do chính chủ của nó kiểm soát.
US charges Latvian for helping develop the Trickbot malware
Chức năng cốt lõi của phần mềm độc hại cho phép các nhà khai thác khởi chạy các cuộc tấn công DDoS, các hệ thống bị nhiễm backdoor, đánh hơi và lọc lưu lượng mạng cũng như triển khai các công cụ khai thác XMRig để khai thác tiền điện tử Monero.
Như các nhà nghiên cứu của Cisco Talos đã chia sẻ trong một báo cáo được công bố hôm nay , các nhà phát triển của FreakOut đã làm việc chăm chỉ để cải thiện khả năng lây lan của phần mềm độc hại kể từ đầu tháng 5, khi hoạt động của mạng botnet tăng đột biến.
"Mặc dù bot ban đầu được phát hiện vào đầu năm nay, hoạt động mới nhất cho thấy nhiều thay đổi đối với bot, từ các giao tiếp lệnh và điều khiển (C2) khác nhau và việc bổ sung các khai thác mới để phát tán, đáng chú ý nhất là các lỗ hổng trong VMWare vSphere, SCO OpenServer, Vesta Control Panel và các khai thác dựa trên SMB không xuất hiện trong các lần lặp lại mã trước đó ", nhà nghiên cứu bảo mật Vanja Svajcer của Cisco Talos cho biết.
Các bot của FreakOut quét các hệ thống mới để nhắm mục tiêu bằng cách tạo ngẫu nhiên các phạm vi mạng hoặc theo các lệnh chủ của nó được gửi qua IRC thông qua máy chủ điều khiển và chỉ huy.
Đối với mỗi địa chỉ IP trong danh sách quét, bot sẽ cố gắng sử dụng một trong các cách khai thác tích hợp sẵn hoặc đăng nhập bằng danh sách thông tin đăng nhập SSH được mã hóa cứng.
Trong khi các phiên bản FreakOut đầu tiên chỉ có thể khai thác các phiên bản dễ bị tấn công của ứng dụng web Lifearay, Laravel, WebLogic, TerraMaster và Zend Framework (Laminas Project), thì các phiên bản mới nhất có số lượng khai thác tích hợp nhiều hơn gấp đôi.
Các khai thác mới được thêm vào các biến thể phần mềm độc hại được Cisco Talos quan sát thấy vào tháng 5 bao gồm:
