
-
7:30 - 20:30
Cả CN & Lễ -

-


Bài viết đề cập các thông tin liên quan đến tấn công Pharming cũng như các bảo vệ bản thân bạn khỏi những cuộc tấn công mạng. Click vào xem ngay nhé!
Pharming là một loại tấn công mạng liên quan đến việc chuyển hướng lưu lượng truy cập web từ trang hợp lệ sang một trang khác giả mạo.
Tương tự như Phishing, Pharming được thiết lập để thu thập thông tin người dùng bất hợp pháp nhưng ở mức độ nghiêm trọng hơn.
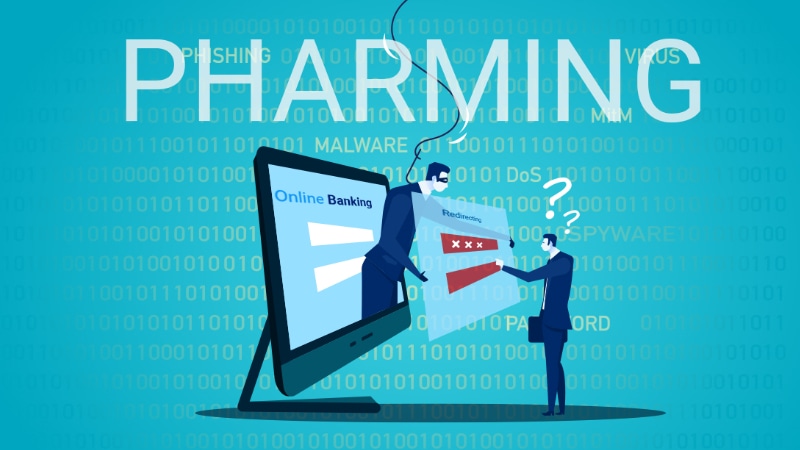
Tấn công Pharming bao gồm 2 giai đoạn là DNS poisoning (làm nhiễm độc DNS) và tấn công dựa trên phần mềm độc hại. Từ đó, Pharming có thể chiếm quyền điều khiển máy chủ DNS và chuyển hướng người dùng sang trang web giả mạo.
Máy tính truy cập vào một trang web bằng một địa chỉ IP. DNS server dùng để chứa tên miền và các địa chỉ IP đó. Kẻ xâm nhập sẽ khai thác các lỗ hổng bảo mật, xâm nhập vào server và tạo các mục DNS giả mạo hoặc tự lây nhiễm máy chủ DNS để làm nhiễm độc bộ nhớ cache DNS.
Ví dụ, khi lần đầu bạn vào URL “www.thegioididong.com”, máy tính của bạn sẽ lưu địa chỉ IP của URL này vào bộ nhớ cache DNS và sử dụng nó để kết nối với website Trung Tâm Bảo Hành. Tội phạm sẽ xâm nhập vào máy chủ DNS này và tạo các URL giả mạo. Ở lần tiếp theo, khi bạn nhập "www.thegioididong.com" vào thanh địa chỉ trình duyệt, máy tính bạn sẽ load địa chỉ URL giả mạo độc hại.
Trên máy tính, file host dùng để chứa tên máy chủ của các web bạn đã truy cập và địa chỉ tương ứng của chúng. Hostname là địa chỉ URL như www.thegioididong.com hay www.dienmayxanh.com. Máy tính sẽ kiểm tra các địa chỉ IP tương ứng trong file host với hostname bạn nhập và chuyển bạn đến trang web đó.
Với tấn công Pharming, hacker sẽ thay đổi file host của máy tính một cách bất hợp pháp. Điều này sẽ điều hướng bạn đến trang web giả mạo giống như trang thật khi bạn truy cập vào các địa chỉ IP đã lưu trong file host. Bởi vì bạn không biết điều này nên sẽ nhập thông tin của mình như bình thường ở trang web giả mạo, từ đó hacker sẽ thu thập được thông tin của bạn.
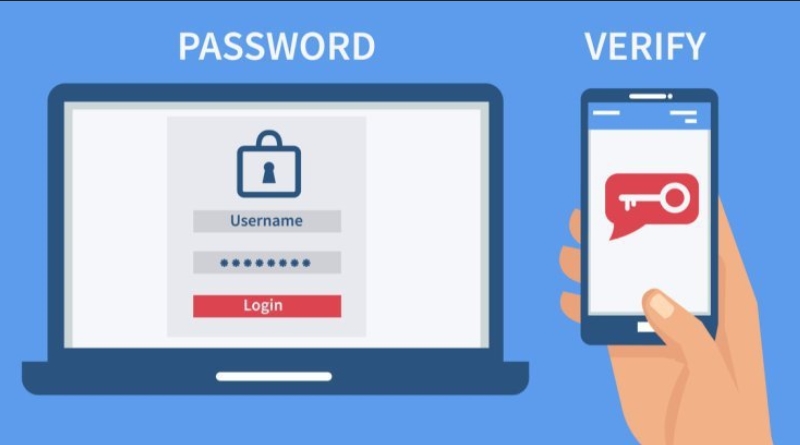
Để bảo vệ tài khoản của bạn một cách tốt nhất, bạn nên bật xác thực hai yếu tố, đặc biệt là ở các trang web liên quan đến tiền bạc.
Khi đăng nhập với chế độ 2FA, bạn sẽ được yêu cầu nhập một mã riêng gửi đến điện thoại hoặc email của bạn. Giống như OTP, bạn tuyệt đối không nên cung cấp nó cho bất cứ ai.
Ví dụ, bạn muốn truy cập trang www.thegioididong.com nhưng địa chỉ URL hiển thị là www.thegi0idid0ng.com thì có nghĩa trang web bạn đang kết nối có thể là giả mạo. Bạn cần nhanh chóng thoát ra hoặc tắt trình duyệt để tránh bị “mắc bẫy” của kẻ xâm nhập.
Bạn cần kiểm tra kết nối của web đang truy cập trước khi nhập thông tin riêng tư của mình. Hãy đảm bảo rằng trang web đó sử dụng kết nối HTTPS (Hypertext Transfer Protocol Secure) thay vì chỉ có HTTP, điều này có nghĩa là trang web đã được cấp chứng chỉ SSL (Secure Sockets Layer) nhằm chứng thực tính an toàn bảo mật của website.
Bạn cần cập nhật phần mềm diệt virus thường xuyên để sửa chữa các lỗ hổng của máy tính. Cập nhật hệ điều hành và phần mềm diệt virus là việc cần làm trước nhất để bảo vệ máy tính bạn trước các cuộc tấn công mạng hay phần mềm độc hại.
Hãy kiểm tra kỹ xem nguồn file, liên kết hoặc email của bạn có an toàn hay bị đánh dấu là spam không lý do bởi vì các phần mềm độc hại có thể được ẩn sau một file hay một tệp dữ liệu trông có vẻ “rất bình thường” nhưng lại mang nhiều hiểm họa.
Hy vọng với các thông tin trên, bạn có thể hiểu thêm về tấn công Pharming và cách đề phòng chúng. Cảm ơn bạn đã theo dõi và hẹn gặp lại ở các bài viết sau.

 0967891080

