
-
7:30 - 20:30
Cả CN & Lễ -

-


Các nhà nghiên cứu bảo mật đã phát hiện ra các cuộc tấn công từ một tác nhân đe dọa nâng cao sử dụng “khung độc hại chưa từng thấy trước đây” có tên là CommonMagic và một cửa hậu mới có tên là PowerMagic.
Cả hai phần mềm độc hại đã được sử dụng ít nhất từ tháng 9 năm 2021 trong các hoạt động vẫn tiếp tục cho đến ngày nay và nhắm mục tiêu vào các tổ chức trong lĩnh vực hành chính, nông nghiệp và giao thông cho mục đích gián điệp.
Các nhà nghiên cứu tại công ty an ninh mạng Kaspersky nói rằng tin tặc quan tâm đến việc thu thập dữ liệu từ các nạn nhân ở Donetsk, Lugansk và Crimea.
Khi đã ở trong mạng nạn nhân, những kẻ tấn công đứng sau chiến dịch gián điệp CommonMagic có thể sử dụng các plugin riêng biệt để đánh cắp tài liệu và tệp (DOC, DOCX, XLS, XLSX, RTF, ODT, ODS, ZIP, RAR, TXT, PDF) từ các thiết bị USB.
Phần mềm độc hại được sử dụng cũng có thể chụp ảnh màn hình ba giây một lần bằng cách sử dụng Windows Graphics Device Interface (GDI) API.
Các nhà nghiên cứu tin rằng vectơ lây nhiễm ban đầu là lừa đảo trực tuyến hoặc một phương pháp tương tự để gửi URL trỏ đến kho lưu trữ ZIP có tệp LNK độc hại.
Tài liệu mồi nhử (PDF, XLSX, DOCX) trong kho lưu trữ đã chuyển hướng người dùng mục tiêu khỏi hoạt động độc hại bắt đầu trong nền khi tệp LNK được ngụy trang dưới dạng PDF được khởi chạy.
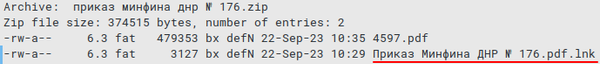
ZIP độc hại được phân phối trong nguồn chiến dịch CommonMagic
Kaspersky cho biết việc kích hoạt LNK độc hại sẽ dẫn đến việc lây nhiễm vào hệ thống một cửa hậu dựa trên PowerShell chưa được biết trước đó mà nhà nghiên cứu đặt tên là PowerMagic theo một chuỗi trong mã phần mềm độc hại.
Cửa hậu giao tiếp với máy chủ chỉ huy và kiểm soát (C2) để nhận hướng dẫn và tải kết quả lên bằng các thư mục OneDrive và Dropbox.
Sau khi nhiễm PowerMagic, các mục tiêu đã bị nhiễm CommonMagic, một tập hợp các công cụ độc hại mà các nhà nghiên cứu chưa từng thấy trước các cuộc tấn công này.
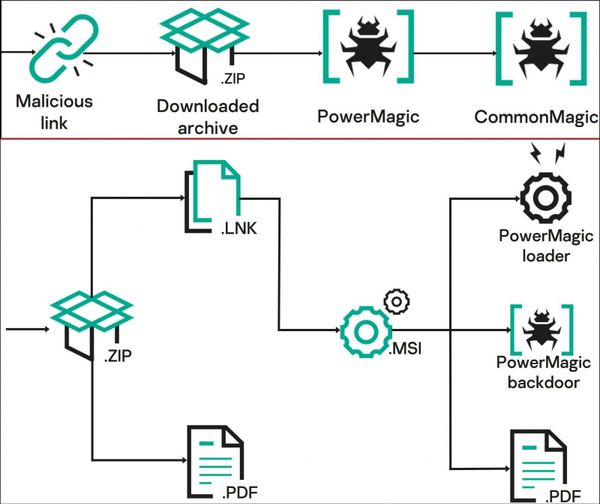
Chuỗi lây nhiễm CommonMagic
Khung CommonMagic có một số mô-đun bắt đầu dưới dạng các tệp thực thi độc lập và sử dụng các đường dẫn có tên để giao tiếp.
Phân tích của Kaspersky tiết lộ rằng tin tặc đã tạo ra các mô-đun chuyên dụng cho các tác vụ khác nhau, từ tương tác với C2 đến mã hóa và giải mã lưu lượng truy cập từ máy chủ lệnh, đánh cắp tài liệu và chụp ảnh màn hình.

Kiến trúc của nguồn khung CommonMagic mô-đun
Trao đổi dữ liệu với C2 cũng được thực hiện thông qua thư mục OneDrive và các tệp được mã hóa bằng thư viện mã nguồn mở RC5Simple với trình tự tùy chỉnh - Hwo7X8p - khi bắt đầu mã hóa.
Phần mềm độc hại hoặc các phương pháp được thấy trong các cuộc tấn công CommonMagic không phức tạp hoặc đổi mới. Một chuỗi lây nhiễm liên quan đến các tệp LNK độc hại trong kho lưu trữ ZIP đã được quan sát với nhiều tác nhân đe dọa.
Tháng trước, công ty ứng phó sự cố Security Joes đã công bố việc phát hiện ra một cửa hậu mới có tên IceBreaker được gửi từ một LNK độc hại trong kho lưu trữ ZIP.
Một phương pháp tương tự đã được thấy trong chiến dịch ChromeLoader dựa vào LNK độc hại để thực thi tập lệnh bó và trích xuất nội dung của vùng chứa ZIP để tìm nạp tải trọng cuối cùng.
Tuy nhiên, kỹ thuật gần nhất với kỹ thuật của CommonMagic là một tác nhân đe dọa mà Cisco Talos theo dõi là YoroTrooper , kẻ đã tham gia vào hoạt động gián điệp mạng bằng cách sử dụng email lừa đảo cung cấp các tệp LNK độc hại và giải mã các tài liệu PDF được bọc trong kho lưu trữ ZIP hoặc RAR.
Kaspersky cho biết, bất chấp cách tiếp cận không theo thông lệ, phương pháp của CommonMagic đã tỏ ra thành công.
Các nhà nghiên cứu đã phát hiện ra một đợt lây nhiễm đang hoạt động vào tháng 10 năm ngoái nhưng đã theo dõi một vài cuộc tấn công từ tác nhân đe dọa này từ tháng 9 năm 2021.
Leonid Besverzhenko, nhà nghiên cứu bảo mật tại Nhóm nghiên cứu và phân tích toàn cầu của Kaspersky, nói với BleepingComputer rằng cửa hậu PowerMagic và khuôn khổ CommonMagic đã được sử dụng trong hàng chục cuộc tấn công.
Mặc dù hoạt động CommonMagic dường như đã bắt đầu vào năm 2021, Besverzhenko nói rằng đối thủ đã tăng cường nỗ lực của họ vào năm ngoái và tiếp tục hoạt động cho đến ngày nay.
Bằng cách kết hợp các kỹ thuật đơn giản đã được sử dụng bởi nhiều tác nhân và mã độc ban đầu, tin tặc đã cố gắng tạo ra kết nối bất khả thi với các chiến dịch khác vào thời điểm này.
Người phát ngôn của Kaspersky nói với BleepingComputer rằng “số lượng nạn nhân hạn chế và các chiêu dụ theo chủ đề xung đột Nga-Ukraine cho thấy những kẻ tấn công có thể có mối quan tâm cụ thể đến tình hình địa chính trị ở khu vực đó”.
Mời quý khách đặt trước (trả sau) để nv tiện gọi lại tư vấn bằng livestream cụ thể cho khách chụp màn hình để đồng kiểm. Công Tắc Công Suất Cao Tuya Wifi 20a Lắp Bình Nóng Lạnh mua ở đây sẽ được bảo hành 36 tháng + bh mở rộng, bh rơi vở vô nước chạm cháy tại trungtambaohanh.com, phục vụ 24/7 tại nhà nhằm đảm bảo tối đa tính an toàn riêng tư dữ liệu cho người dùng, chỉ cần đặt hàng trước 24h quý khách được tặng gói bảo hiểm phần cứng và phần mềm.
