
-
7:30 - 20:30
Cả CN & Lễ -

-


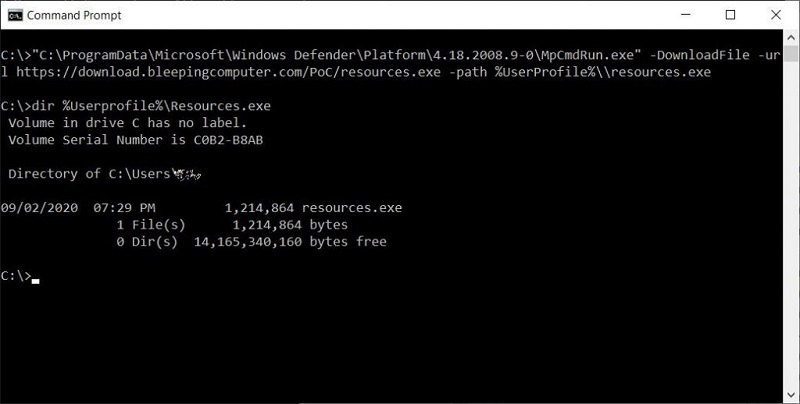
Tháng 9 vừa qua, chúng mình đã đưa tin nói về Windows Defender có khả năng tự tải xuống các tệp thông qua các dòng lệnh bằng ứng dụng, ví dụ : MpCmdRun.exe -DownloadFile -url [url] -path [path_to_save_file]... sử dụng để tải xuống một file tùy ý từ Internet.

Mặc dù bản thân Windows Defender không , tính năng này cho phép một tập lệnh có thể khởi chạy dòng lệnh để nhập thêm các tệp từ Internet bằng cách sử dụng LOLBINS (viết tắt của living-off-the-land).
Hiện nay, một tính năng tương tự đã được tìm thấy trong Windows Update cho phép các tin tặc có thể chèn vào các tệp độc hại.
David Middlehurst - một nhà nghiên cứu MDsec đã phát hiện ra: Trên Windows 10, wuauclt cũng có thể bị các tin tặc dùng để chèn các tệp gây hại vào bằng cách tải nó xuống một dòng lệnh đặc biệt DLL ứng với dòng lệnh: Wuauclt.exe /UpdateDeploymentProvider [path_to_dll] /RunHandlerComServer.
Thủ thuật này không bị ngăn chặn bởi Windows User Account Control (UAC) hoặc Windows Defender Application Control (WDAC) và có thể duy trì được sự ổn định của hệ thống đang bị xâm phạm.
Sau khi phát hiện ra điều đó, David Middlehurst nghiễm nhiên biết được các tin tặc là người đầu tiên biết đến chúng khi anh sử dụng một thủ thuật tương tự trong quá trình nghiên cứu.
Nguồn: MSPU

 0967891080

